緊急対応の方

-
 脆弱性診断
脆弱性管理 -
 セキュリティ監視・分析
インシデントレスポンス -
 コンサルティング
導入支援
-
重大脆弱性への即応で、システムを守り抜く
フロンティアAI脆弱性即応支援
フロンティアAIによる脆弱性の発見および攻撃コード生成の能力が飛躍的に向上したことで、攻撃の自動化・高速化が進み、深刻な脅威となっています。SHIFTは、緊急体制構築から影響分析・CI/CD再設計・AIによる定常運用化まで、一気通貫で支援します。
-
セキュリティの「もしも」の不安を取り除き、「確かな安心」をとどける
脆弱性診断
国際基準に準拠した診断観点とトレンドを加味した診断設計で脆弱性を検出します。網羅的かつ短納期な脆弱性診断を費用対効果に合わせてご提供します。
-
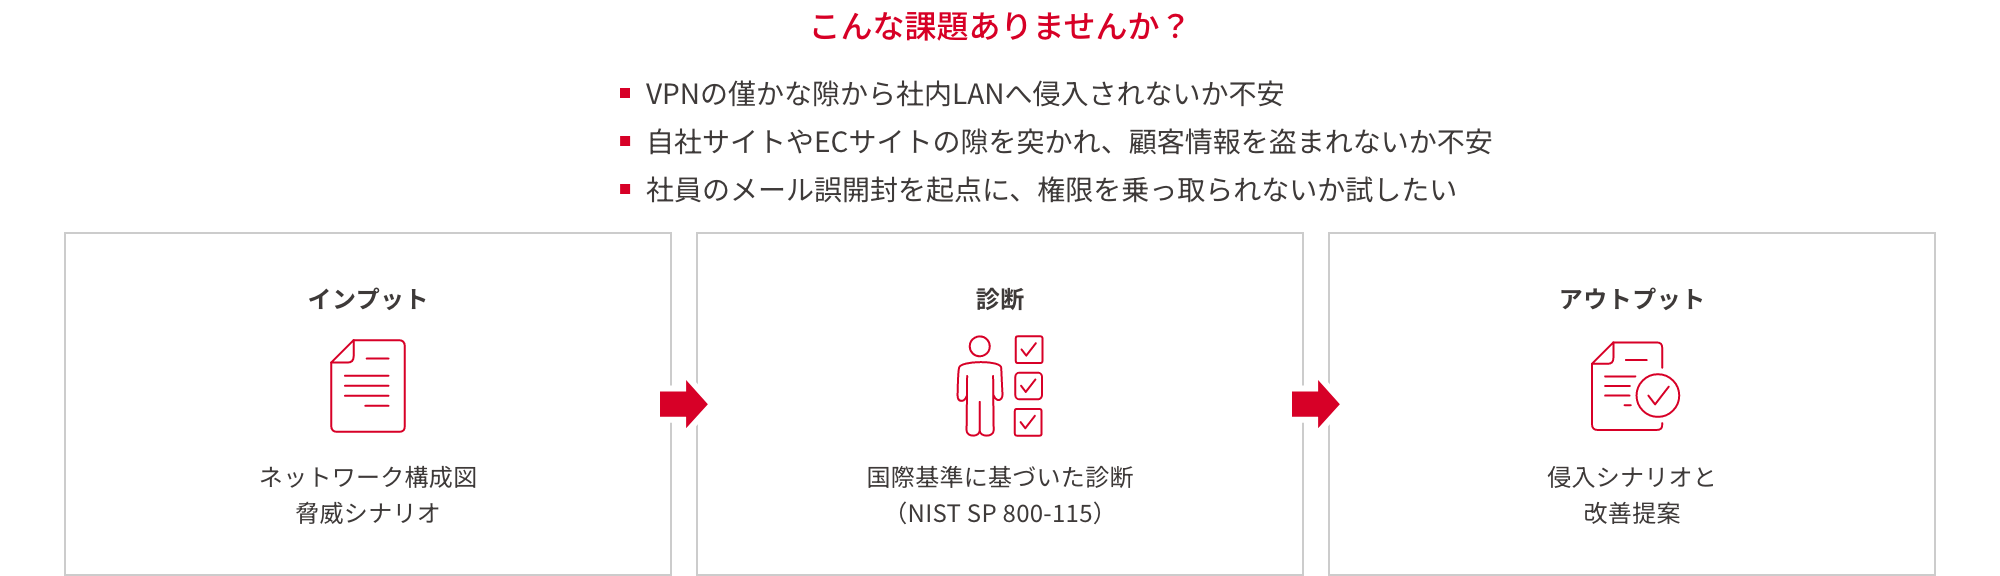
本物のハッカーと同じ手口でシステムを攻撃し、重要な情報が盗まれるリスクを検証する「実践的なテスト」です。リアルな侵入経路(証拠)を提示し、リスクの可視化から具体的な対策まで一気通貫でご提案します。
具体的な「Next Action」までわかる、実用的な報告書。
機械的な弱点リストの提出で終わらせず、各脆弱性への対策やエビデンスを可視化。
「具体的にどこから直すべきか」までをご提示します。 -
サイバー攻撃発生時の「組織の対応力」を実践的に評価
レッドチーム演習
セキュリティ製品の検知検証から、組織全体の対応力評価まで、目的に応じた実践テストをご提供。「人・技術・プロセス」の実効性を客観的に検証します。
模擬攻撃で、組織全体の「防御・対応能力」を実践評価 「人・技術・プロセス」を含めたサイバーレジリエンスを総合的に検証します。お客様の課題や状況に合わせた柔軟なパッケージの提案が可能です。
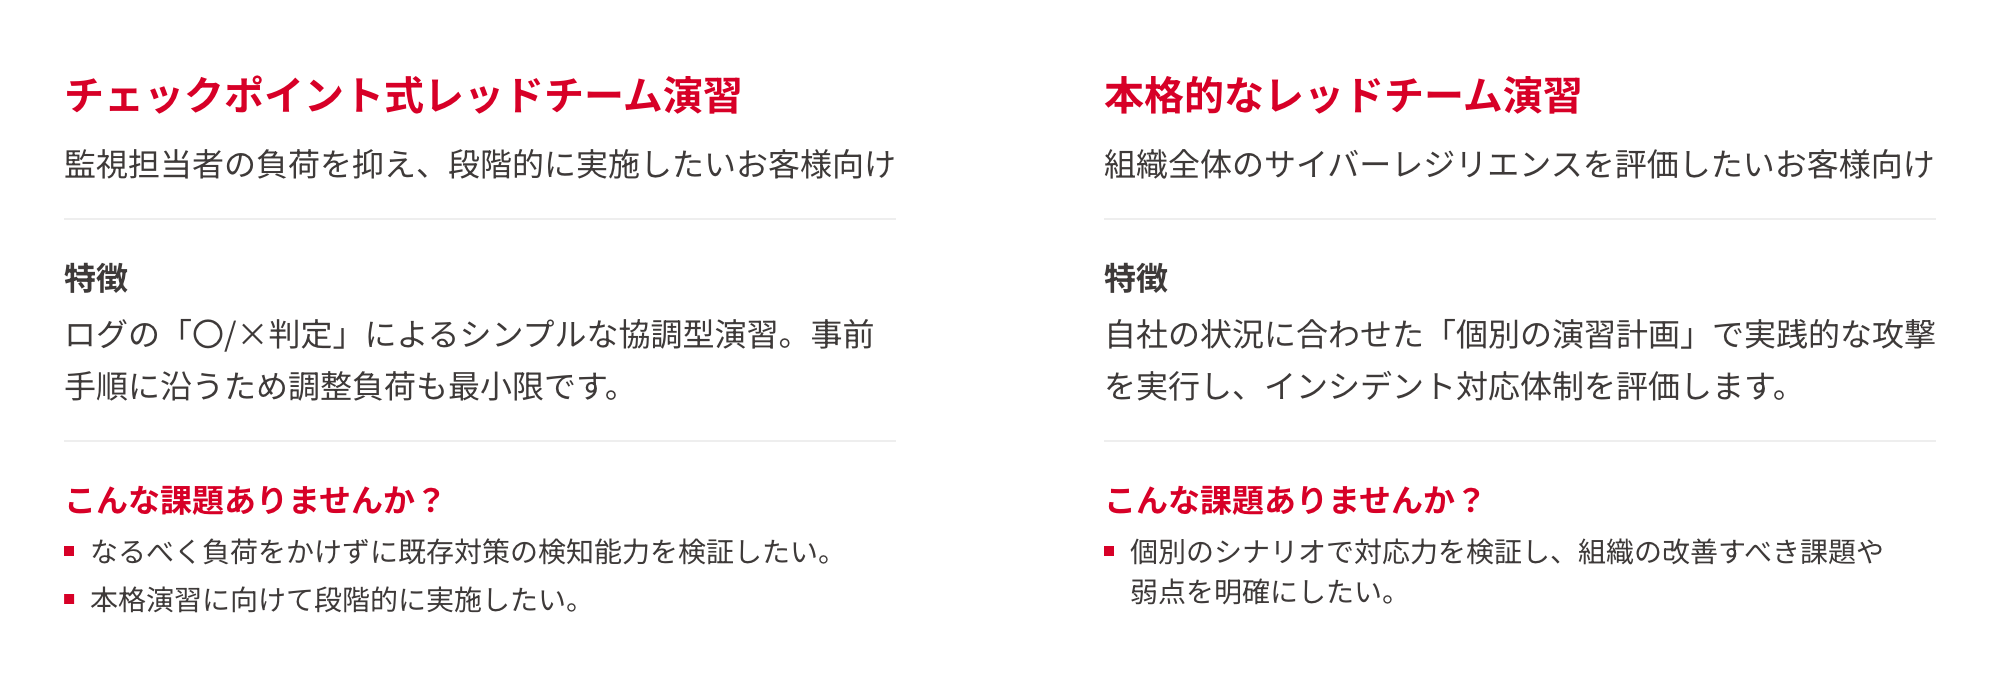
目的に合わせて選べる「2つの実践演習」をご用意。
業務負荷を最小限に抑えて検知能力を測る「チェックポイント式」か、組織全体の対応力を
総合評価する「本格演習」か、自社の課題に最適なテストをご提案します。 -
金融庁推奨の高度なセキュリティ評価をパッケージ化。低コスト&短期間で実現
脅威ベースペネトレーションテスト/選択式TLPT
選択したシナリオで模擬攻撃を実施し、組織のインシデント対応力を客観的に評価します。
自律的にセキュリティ対策を推進できるようになることを目指すセキュリティサービスシリーズです
システムと「人」を含めた総合的な防御力を検証し、経営層には次年度の投資判断材料を、現場には具体的な改善計画をご提供するセキュリティ評価テストです。 必要なプロセスを標準化・パッケージ化することで、コストと実施期間を最小限に抑え導入しやすい形で提供をしています。
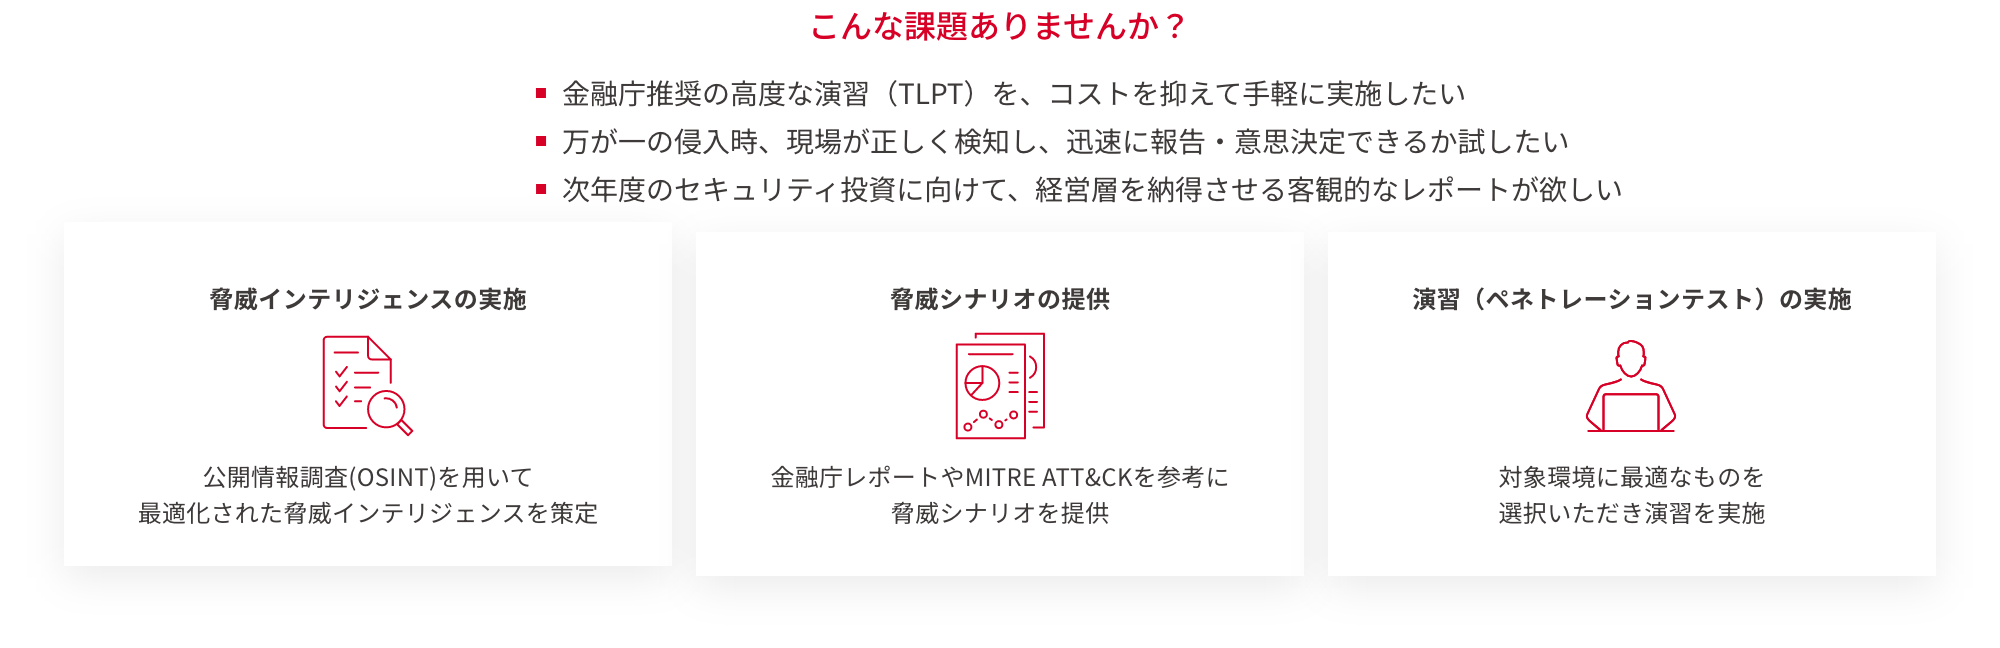
組織がもつ検知能力やインシデント対応体制が有効に機能するかを評価することで、経営層のセキュリティ投資の最適化と、現場の具体的な改善活動を強力に支援します。
-
把握しきれていない情報資産を、低価格で一度に洗い出し
ワンショットASM/ASMクイックスキャン
企業が保有している情報資産をスキャン。セキュリティの専門家がレポートにまとめて、お客様にご報告するサービスです。
攻撃者に狙われる「隠れたIT資産」の隙を塞ぐため、自社の全システムを網羅的に洗い出します。放置された「隠れたIT資産」を、手軽な「スポット契約」で洗い出します。高額ツール不要で、すぐにセキュリティ対策の第一歩を踏み出せます。
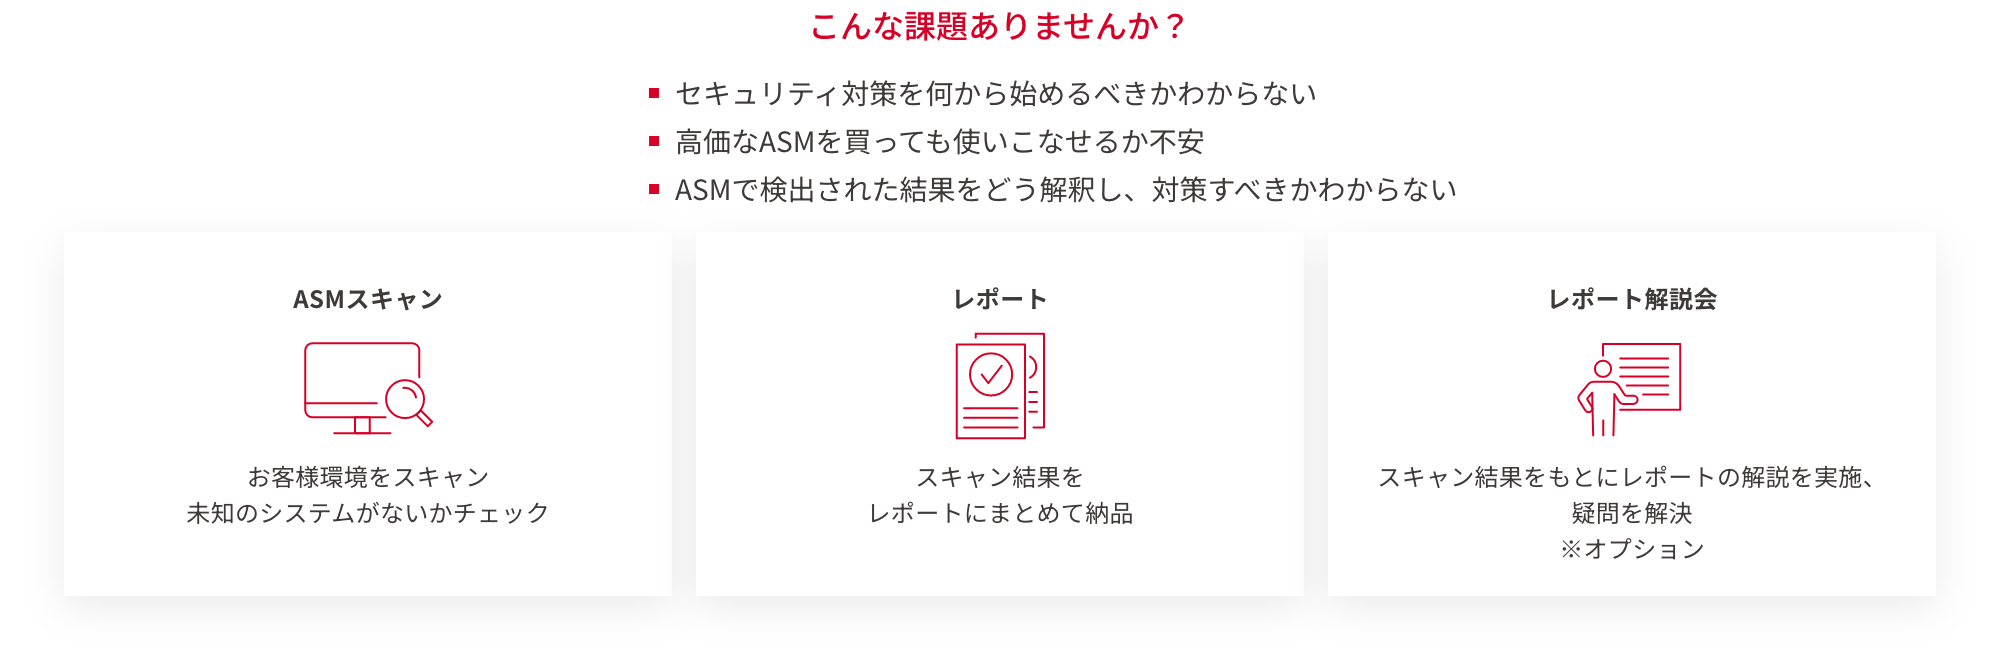
ハッカーの標的となる「隠れたIT資産」を、単発かつ低価格でサクッと洗い出し。
高額なツールなしで手軽に始められる、セキュリティ対策の第一歩を支援します。 -
誰でも、すぐに、簡単に、脆弱性管理が始められる
脆弱性管理ツール/S4
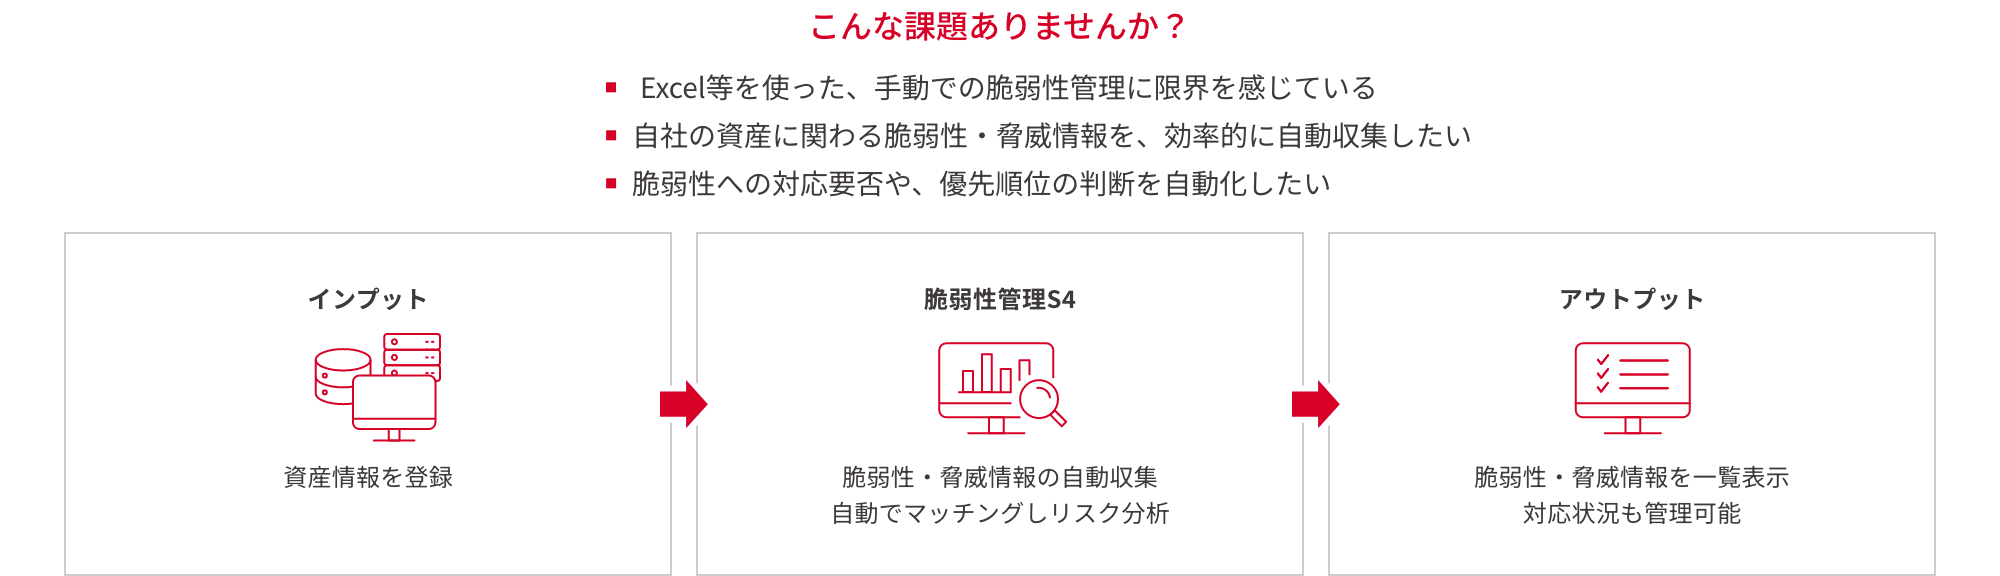
情報資産の脆弱性・脅威情報の収集からリスク分析まで自動化。さらに対応状況も連携し、「S4」で効率的に一元管理できます。
システムに潜む「脆弱性」を放置することは、重大な情報漏洩リスクにつながります。企業を守るためには、自社の弱点を継続的に把握し、塞ぎ続けることが不可欠です。 脆弱性管理ツール「S4」なら、専門知識がなくても脆弱性・脅威情報の収集からリスク分析まで、お手軽に始められます。
専門知識をもつ人材や、導入にかける時間がなくても、直感的な操作で
今日からすぐにスタートできるセキュリティ管理ツールです。

 お問い合わせ・ご相談はこちら


-
継続的なコストを抑えた柔軟性の高い監視
セキュリティ監視・分析(SOCサービス)
あらゆる環境に対応する24時間365日のセキュリティ監視をご提供。費用や監視対象が柔軟なため、幅広いお客様に採用されています。
-
サイバー消防特殊部隊がインシデント発生時の初動対応を支援
年間契約型インシデントレスポンス IR-1
事前契約に基づき、速やかにデジタルフォレンジックとインシデントレスポンスを実施。侵害範囲の概要を素早く把握し、適切な封じ込めのための推奨アクションを提供します。
サイバー攻撃の被害拡大を防ぐためには、いかに早く正確な「初動対応」を行えるかが鍵となります。本サービスでは、インシデント発生時に被害の全体像をいち早く可視化するデジタルフォレンジックとインシデントレスポンス を実施。被害を最小限に抑えるための初動対応をサポートします。
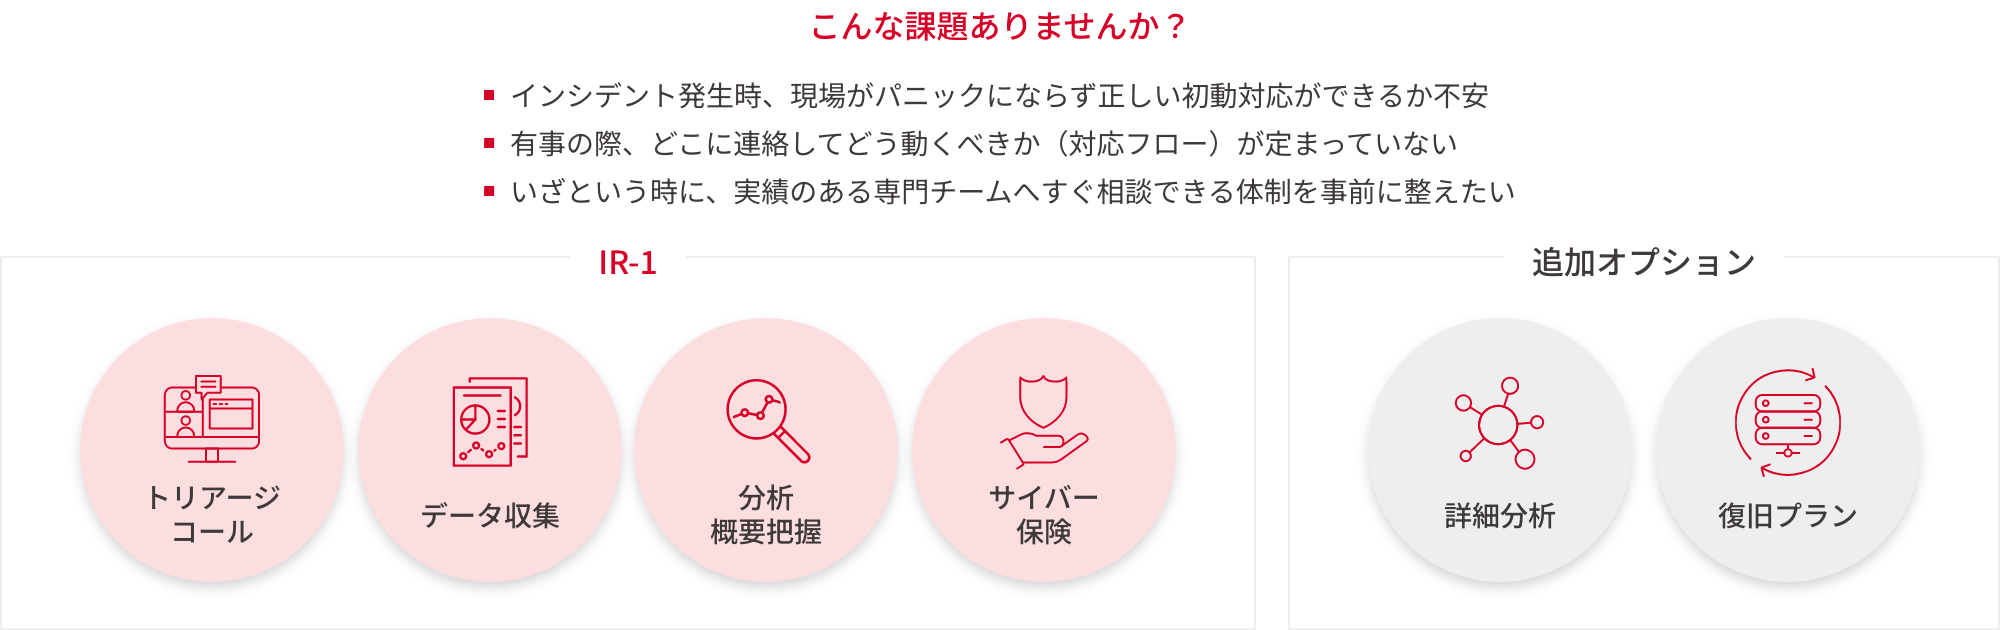
『起きてから考える』から『起きる前に備える』ことで、
インシデント発生時に迷わず動ける体制を年間契約で提供いたします。 -
実際にサイバー攻撃の被害に遭ってしまった後の、詳細な原因究明を行うための単発の「事後対応サービス」です。専門家による精密な解析で、侵入経路や被害の全容を特定し、的確な事後対応を強力にバックアップします。
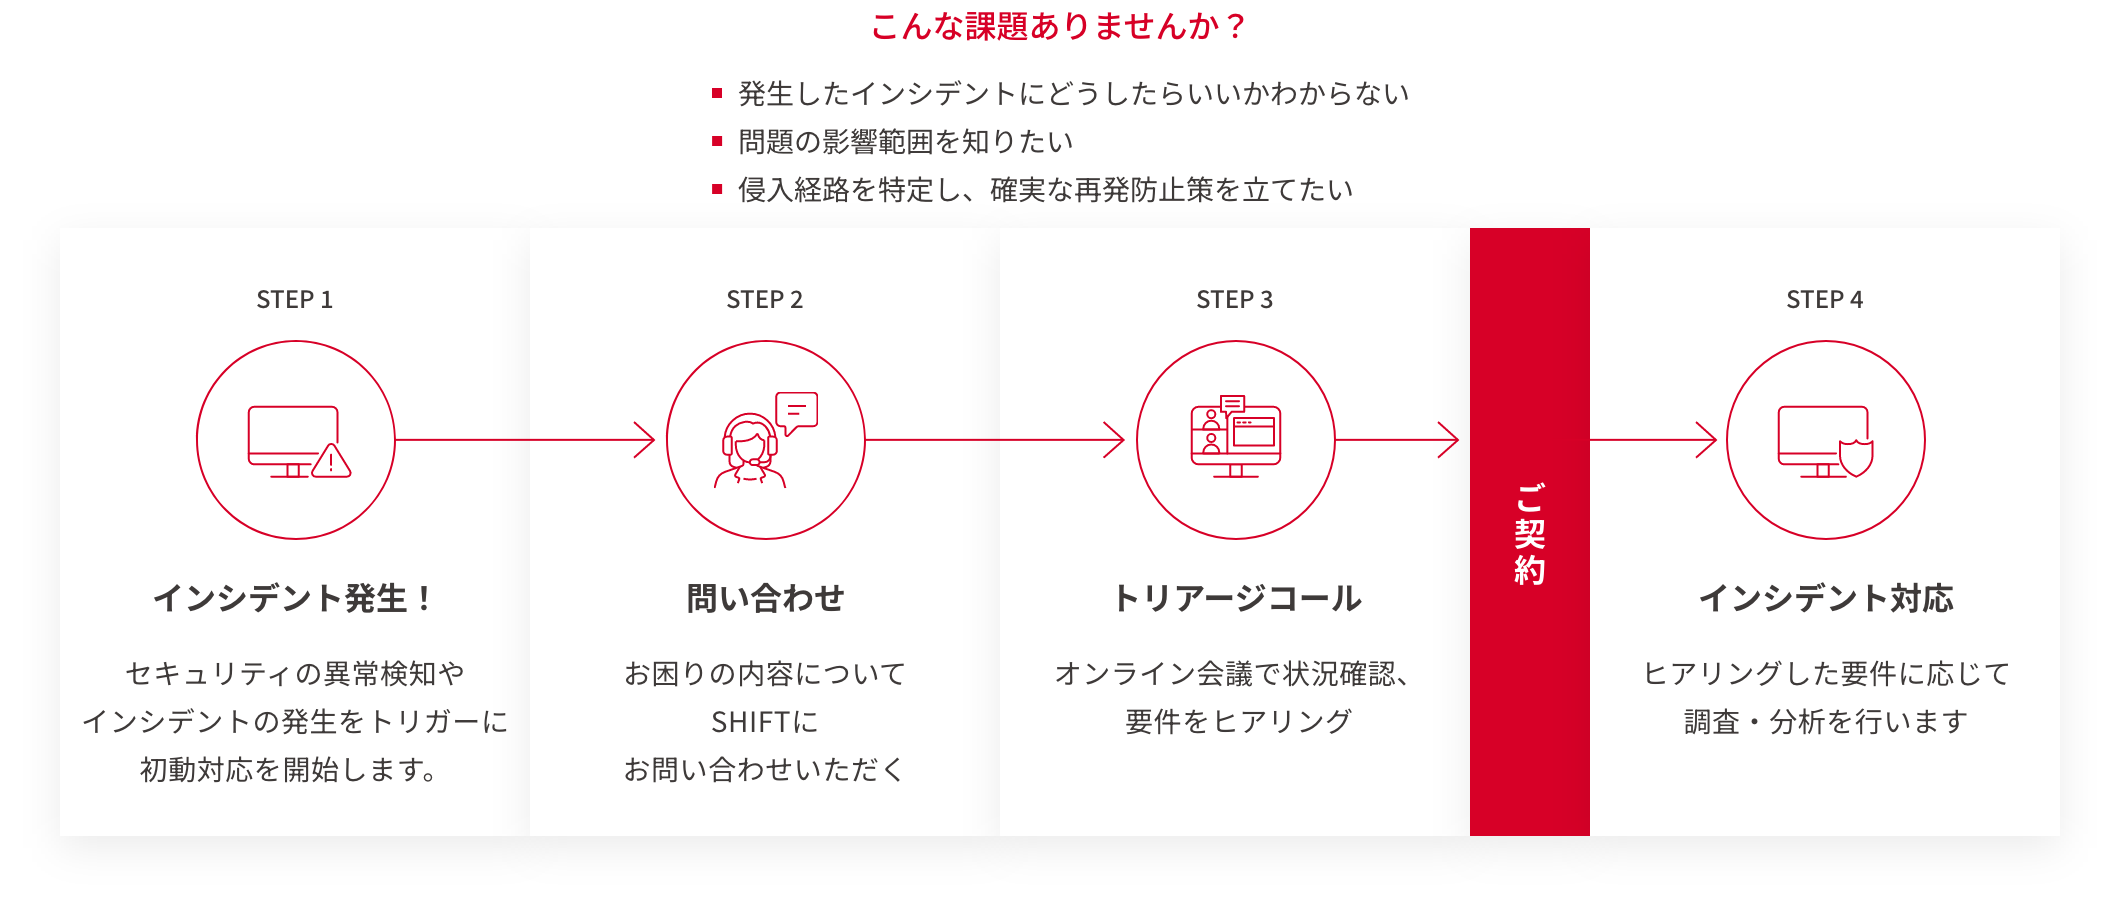
調査の内容から証拠保全などお客様のご要望にあわせて細やかに
支援内容・スケジュールをご提案いたします。


-
CSIRT/PSIRTの組織構築から運用業務までを支援
セキュリティ対応態勢構築コンサルティング&運用支援
経験豊富な専門家がお客様の環境に合わせたCSIRT/PSIRTの構築を行い、構築後の運用を担う作業要員の支援や、業務の標準化・低コスト化までをトータルでご支援するサービスです。
-
お客様の環境に合わせた、最適なセキュリティモデルの導入を一気通貫で支援
セキュリティソリューション導入支援
お客様の環境に合わせたゼロトラストアーキテクチャの作成から最適なソリューションの選定、設計・構築、運用の最適化までを一気通貫でご支援します。
-
AWS環境のセキュリティ状況を可視化しウィークポイントを改善するAWS認定ソリューション
AWSセキュリティアセスメント
「AWSセキュリティ成熟度モデル」を用いてお客様のAWS環境におけるセキュリティの課題を可視化し、AWSやセキュリティ全般に精通した専門家が、費用対効果を考慮した改善提案から実装までをトータルでご支援するサービスです。
-
業界標準・ガイドライン準拠性の評価から対策ロードマップ策定までを支援
セキュリティ関連の当局/法令・ガイドライン対応 コンサルティング
ISOやNISTなどのグローバルスタンダードや国内の業界標準・ガイドラインに基づきお客様のセキュリティ対策の準拠性を評価し、課題に対する対応策の検討から対策ロードマップの策定までをトータルでご支援するサービスです。
-
セキュリティ推進と従業員の自己学習を、これ一つで両立!
セキュリティアセスメントパッケージ/Security Smart Start®
現状の把握(学ぶ)から現実的な対策計画の策定(決める)までをコンサルタントがサポートし、セキュリティ強化と「自走する組織」を創る育成型アセスメントサービスです。
自律的にセキュリティ対策を推進できるようになることを目指すセキュリティサービスシリーズです
「SCS評価制度」のクリアと、社内のセキュリティ人材育成を同時に実現するサービスです。「なぜこの対策が必要か」がわかる丁寧な用語解説に加え、専任コンサルタントによるメールサポートがあるため、専門知識がないご担当者様でも迷わず対策を進められます。
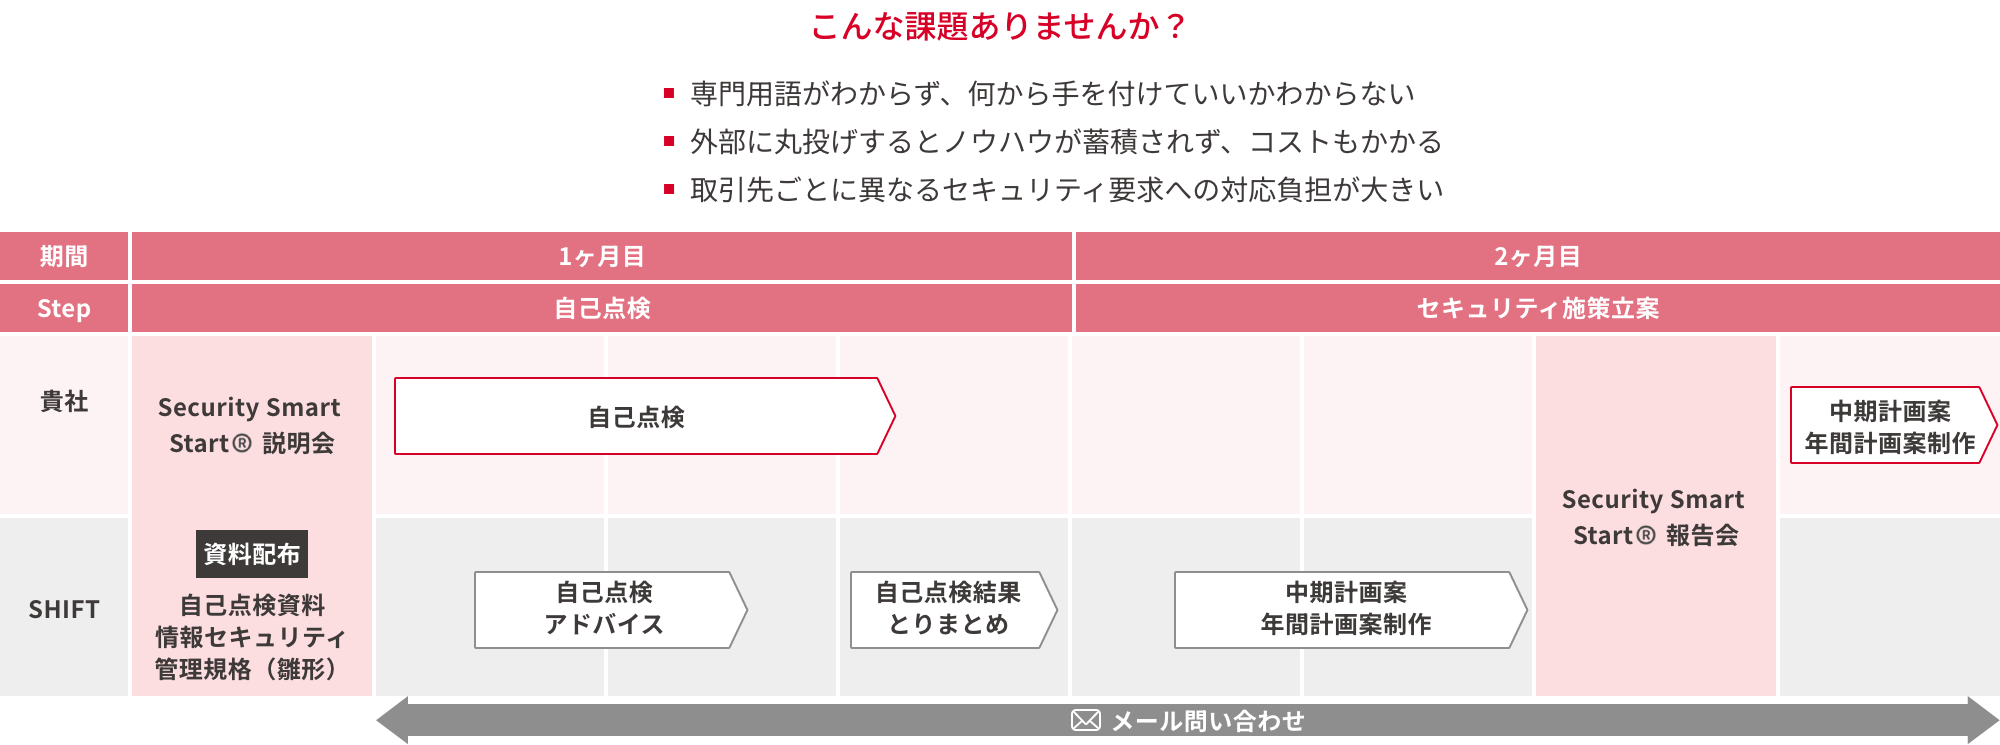
「セキュリティ基準のクリア」と「自走できるセキュリティ人材の育成」を同時にご支援します。
-
セキュリティ診断をシフト・レフトする開発環境・運用の支援サービス
DevSecOps支援サービス/DevSecOps Support Service
開発の初期段階からセキュリティ対策を組み込むことで、リリース直前の診断によるタイムラグをなくし、安全でスピーディな開発サイクルを実現します。
自律的にセキュリティ対策を推進できるようになることを目指すセキュリティサービスシリーズです
DevSecOpsとは、開発の初期段階からセキュリティを組み込み、安全とスピードを両立させる仕組みのことです。本サービスでは、専門家が開発チームに伴走して仕組みづくりをサポートし、最終的にお客様自身で回せる「自走化」までご支援します。
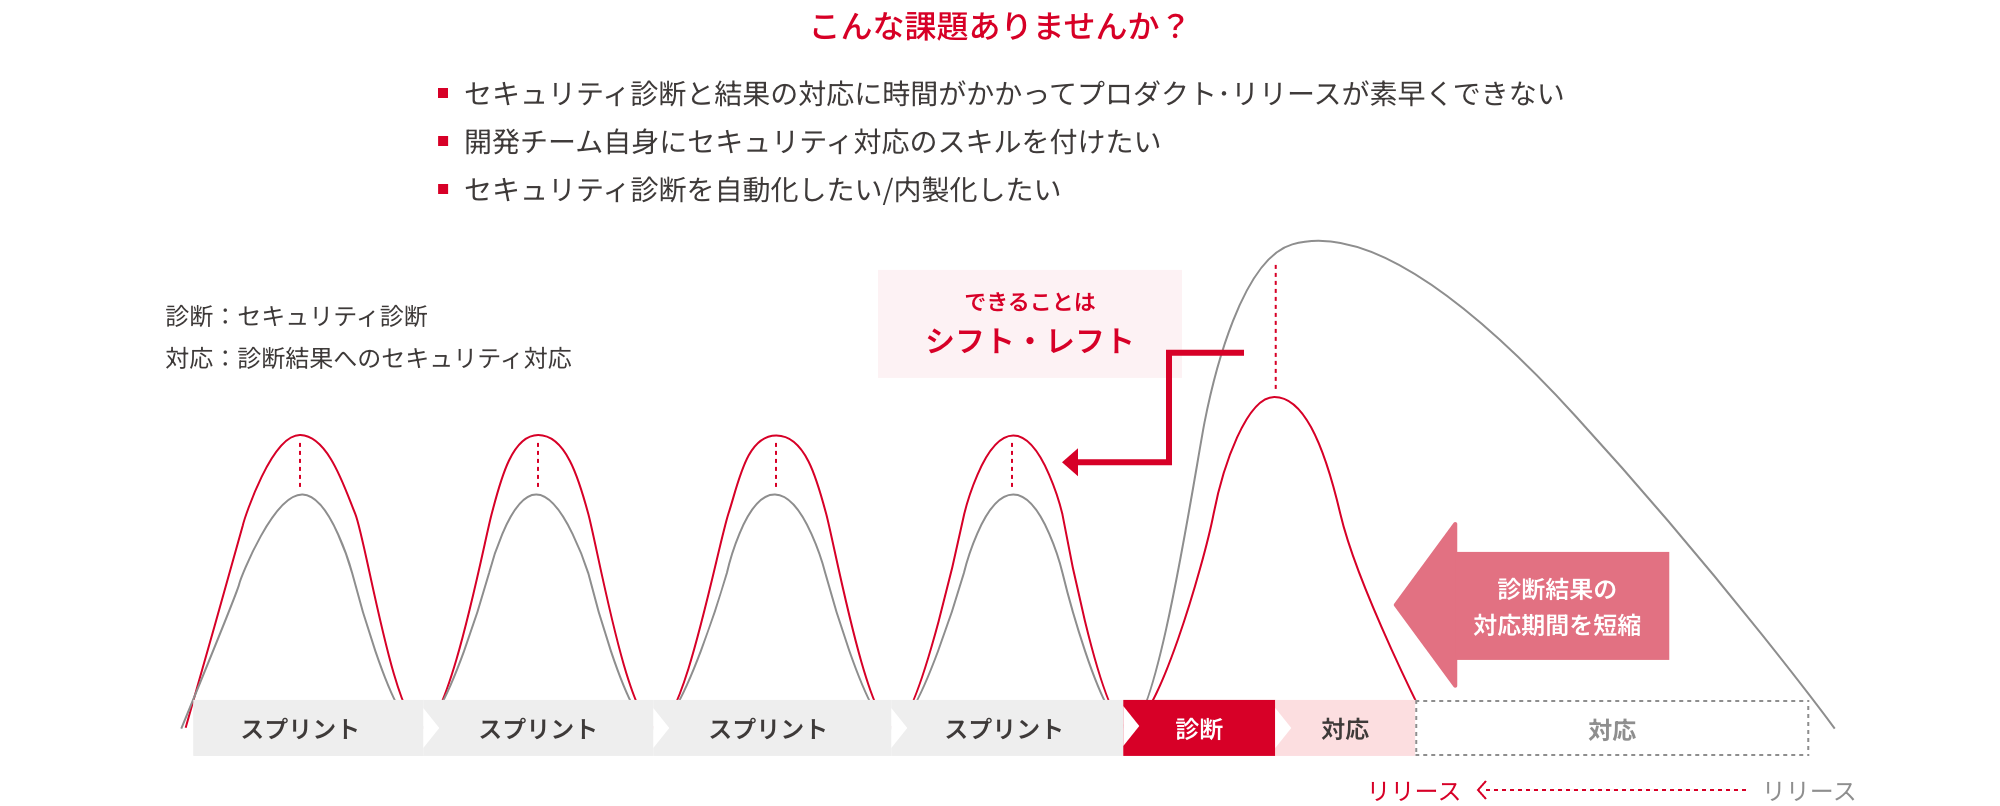
専門家の伴走によってセキュアな開発ノウハウをチームに蓄積しながら、
安全でスピーディなリリース体制を実現します。


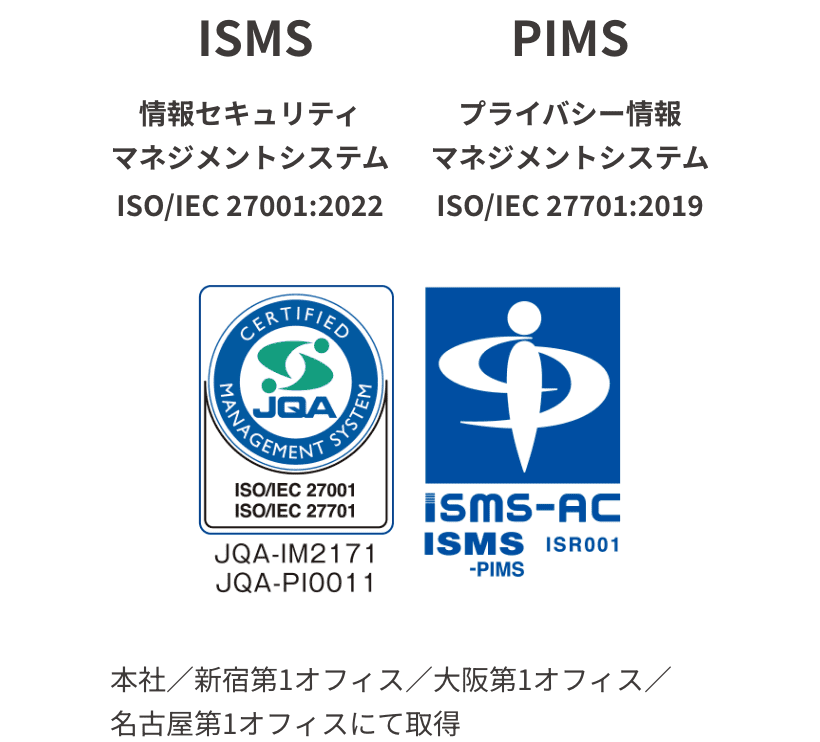
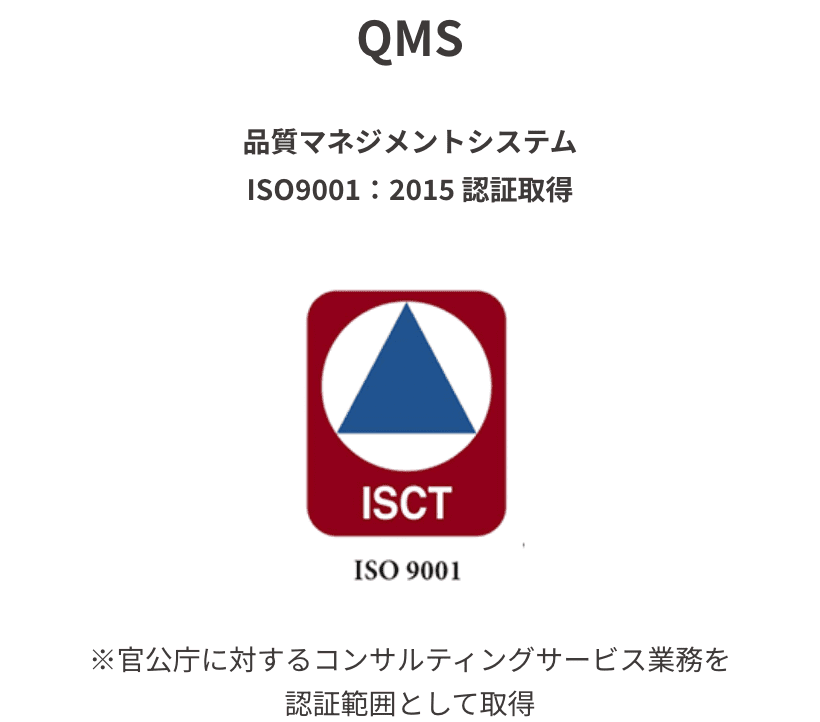
セキュリティと品質で3つのISO認証を取得
導入事例
-
- セキュリティ
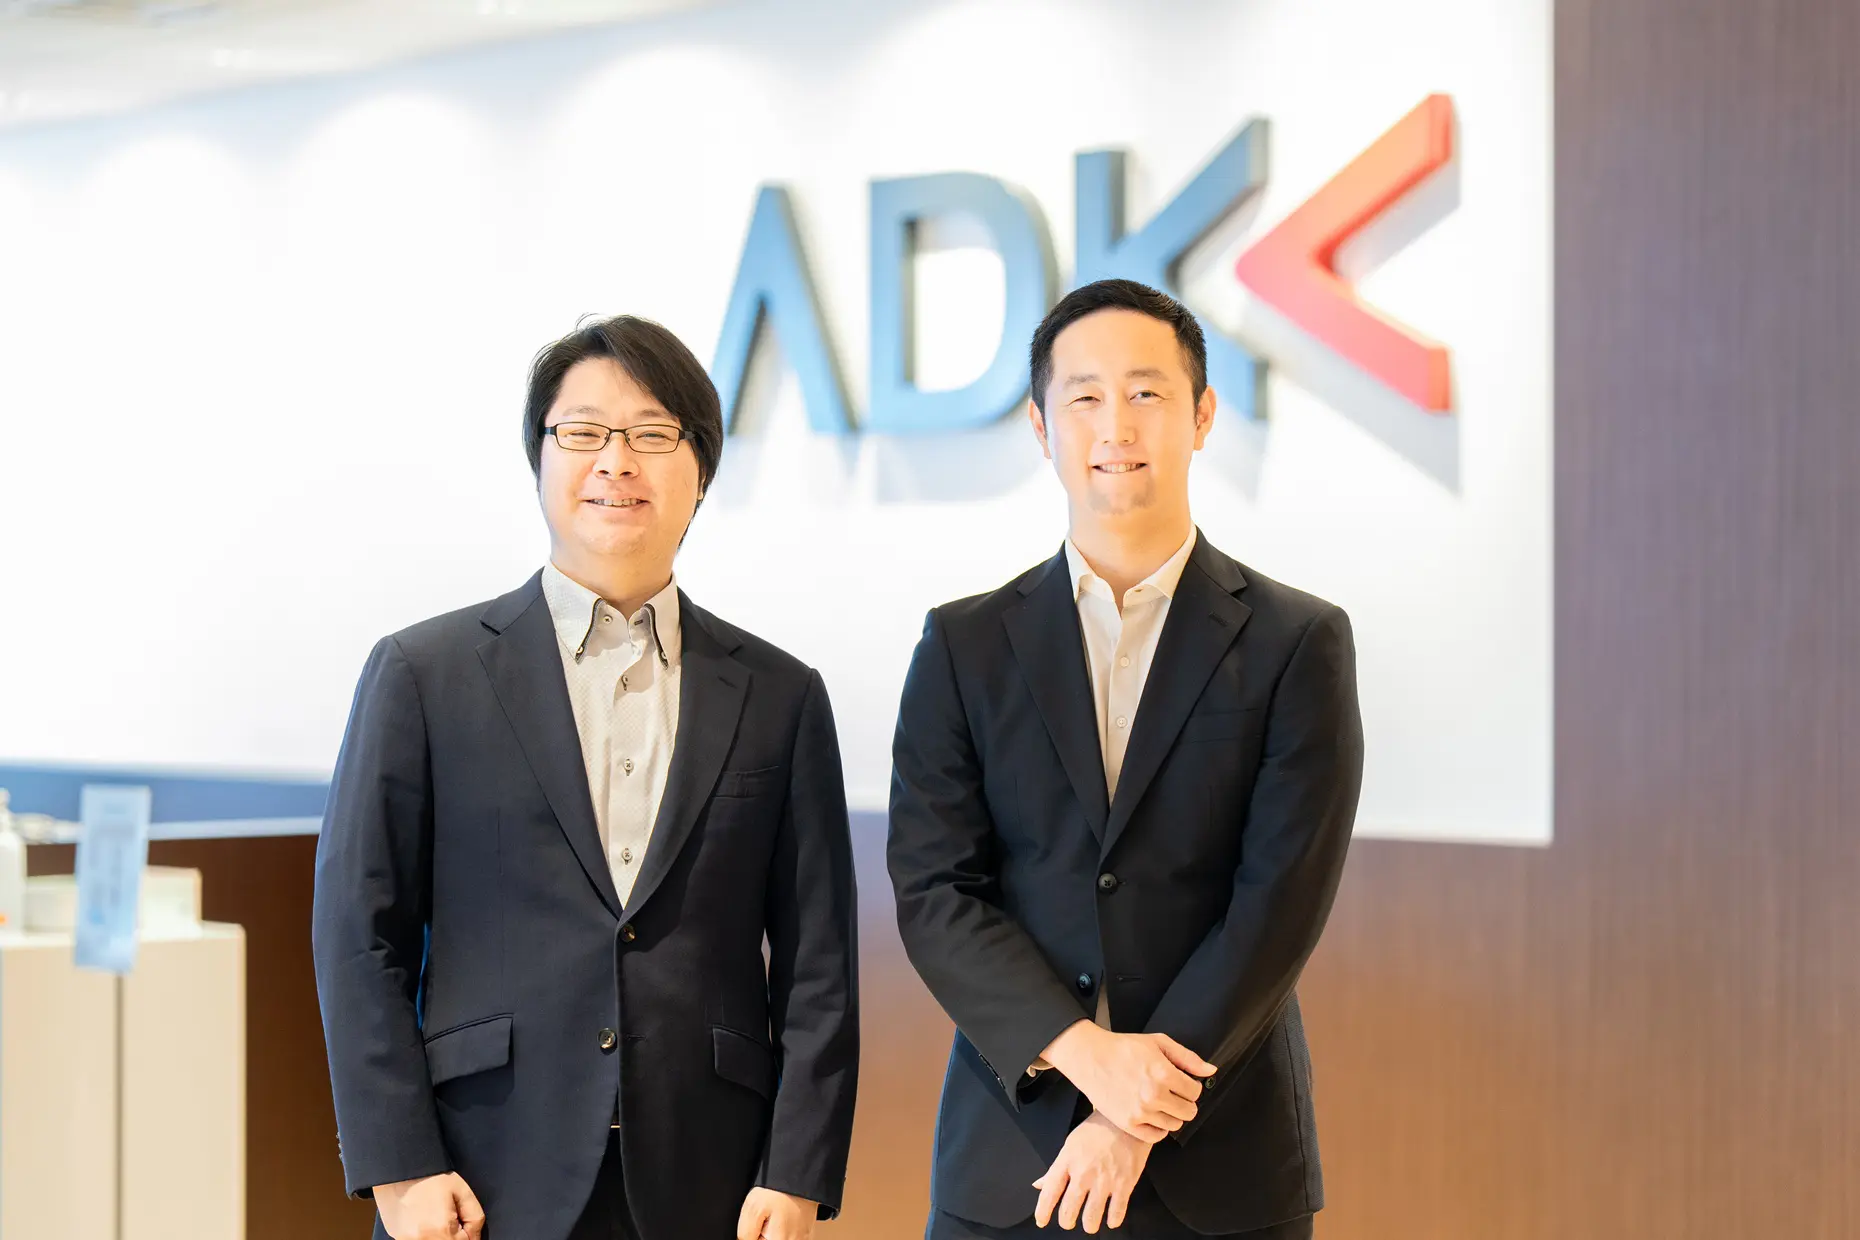
CSIRTからISMSまで。企業の成長を支える包括的セキュリティ
株式会社ADKホールディングス様

- 業種
- 情報/通信/メディア
- 企業規模
- 1,001名以上~5,000名以下
詳しく見る
-
- ソフトウェアテスト・品質保証
- セキュリティ
「テスト実行の旗振りとして、SHIFTさんにはご活躍いただきたい」マルチベンダーコントロールも含めたゼロベースからのテスト支援
ビッグローブ株式会社様

- 業種
- 情報/通信/メディア
- 企業規模
- 501~1,000名以下
詳しく見る
-
- セキュリティ
コスト、スケジュールだけでなく「品質」でも心強い、脆弱性診断で頼れるパートナーです
株式会社ニッセンホールディングス様

- 業種
- 物流/EC/運輸
- 企業規模
- 501~1,000名以下
詳しく見る
 今すぐダウンロード
 動画を視聴する